刚才发现笔记本空闲待机时风扇噪音明显,CPU 位置隐隐发烫。解锁屏幕逮个正着。
QQ 安全防护进程( Q 盾)"C:\Program Files (x86)\Common Files\Tencent\QQProtect\Bin\QQProtect.exe"
这流量跑的真欢,关键我电脑连的还是我新换的 VN007+(联通 5G CPE ),要是晚点发现怕不是银行上门收房子了。
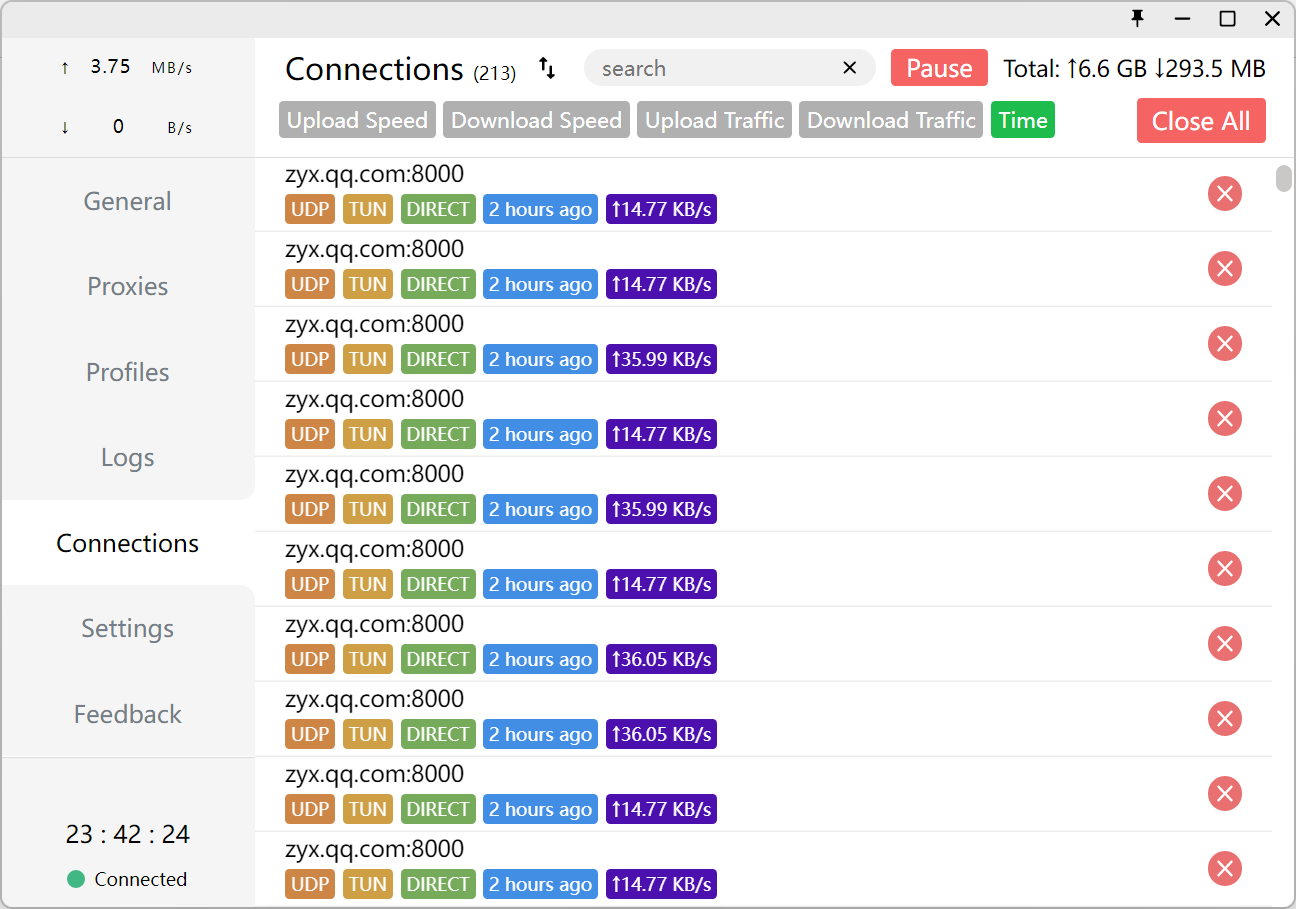
刚才发现笔记本空闲待机时风扇噪音明显,CPU 位置隐隐发烫。解锁屏幕逮个正着。
QQ 安全防护进程( Q 盾)"C:\Program Files (x86)\Common Files\Tencent\QQProtect\Bin\QQProtect.exe"
这流量跑的真欢,关键我电脑连的还是我新换的 VN007+(联通 5G CPE ),要是晚点发现怕不是银行上门收房子了。
 |
phoenixlzxNov 22, 2021 via iPhone
1
想看下文,抓到它在上传什么东西了吗?
|
 |
laincatNov 22, 2021
2
@phoenixlzx #1 抓到一只 凤凰卷。
|
 |
vate32Nov 22, 2021
3
用应用商店里的 qq 桌面版,没有这个进程
|
 |
HFX3389Nov 22, 2021
4
这是啥软件呀?
|
 |
5
@phoenixlzx 没有下文,忙着睡觉所以直接关机了,等有空的时候我再尝试抓包。也许配合检查该程序的磁盘读取情况会有意外惊喜呢,所以有推荐的分析工具吗?
@HFX3389 Clash for Windows 自带的连接查看。 |
 |
XushetNov 22, 2021 via Android
6
经常发现这个进程会占用 cpu 使用率
|
 |
sephinhNov 22, 2021 via iPhone
7
楼主莫怕,再传一会整个硬盘就传完了,那会也就不存在隐私的问题了
|
|
phoenixlzxNov 22, 2021
8
@Argon Windows 可以 https://docs.microsoft.com/en-us/sysinternals/downloads/procmon
我看了一眼我的,从启动到登陆,查了一大堆注册表,往各种不该写的地方(例如 SysWOW64 和其他程序目录下)写 TSSafeEdit.dat 和 QScanEngine.dll  但是暂时没发现在大量上传什么,网络的行为就是在往某个 8000 端口发 udp 看起来是心跳包的东西。 /摊手 |
 |
xingyucNov 22, 2021
9
感觉可以在规则里 reject
|
 |
lxc404Nov 22, 2021
10
扔沙箱保平安
|
 1
 Select Language