
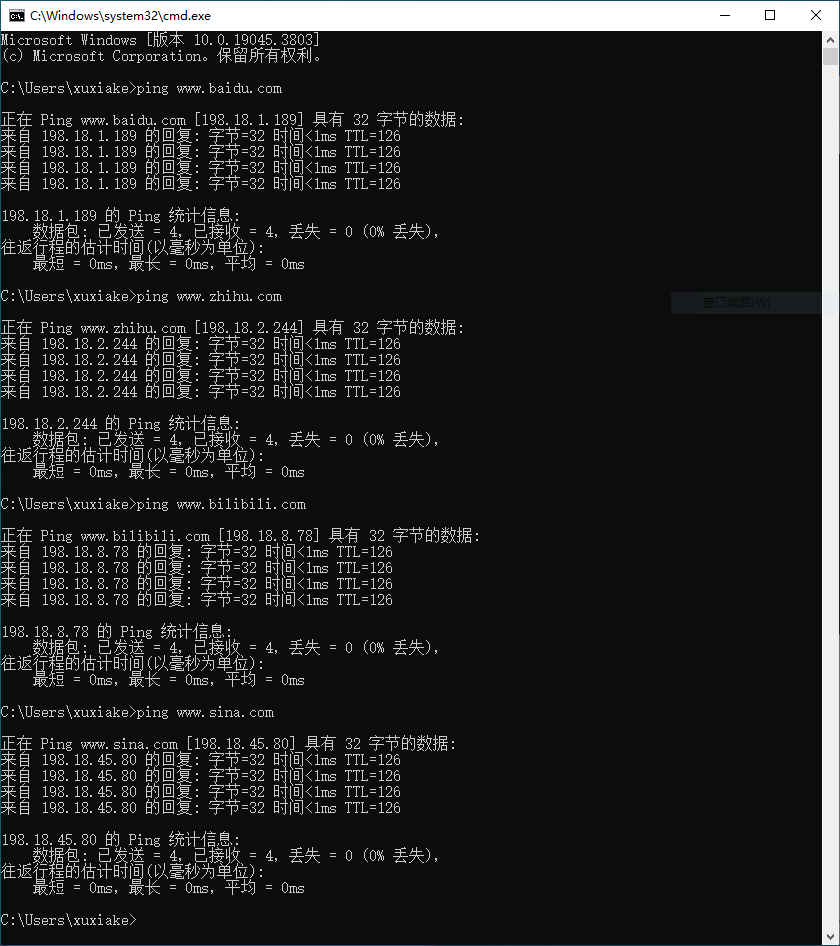
卧槽,ping 域名全部是内网地址,不知道怎么了,有没有大佬来解释一下[捂脸]
• 请不要在回答技术问题时复制粘贴 AI 生成的内容
This topic created in 1051 days ago, the information mentioned may be changed or developed.
 |
chris98276Dec 21, 2023 via iPhone
1
软路由,fakeip
|
 |
2
用了高科技建议读一下相关文档
|
 1
 |
tsanieDec 21, 2023
3
与其让 isp 把 dns 污染了,不如交给 fakedns 我 /doge
|
 |
somebody1Dec 21, 2023
4
霞客先生,下次涉及个人隐私的部分记得要打码哦
|
 |
5
@chris98276 原来如此,我用了 OpenClash
|

 |
raycoolDec 21, 2023
7
徐霞客?
|
 |
opengpsDec 21, 2023
9
返回小于 1ms ,基本都是本地处理的,所以代理工具大概率没错。
xuxiake 同学的名字不算隐私,毕竟 v2 的 id 也是这个 |
|
tsanieDec 21, 2023
10
个人觉得还是做一下 dns 分流,geosite:gfw 的再走 fake ,不然程序万一啥时候崩了一段时间内都无法访问互联网,还得手动 flush dns
 |

 |
6IbA2bj5ip3tK49jDec 21, 2023 via iPhone
12
我始终无法理解 Fakedns 的意义。解析成正确的不好吗?
|


|
tsanieDec 21, 2023
15
@xgfan 因为需要走代理的域名在本地解析这一行为本身其实就没有意义,送到代理服务器之后那边反正还是要再解析一遍的。
所以 fakedns 返回一个内网地址,然后内网段 ip 统一走代理,速度也快,规则也好写,何乐而不为呢。 顺便 isp 也无法看到你的敏感域名的 dns 请求。(当然这个也不是主要需求,也不是必须 fakedns 才能达到的效果) |
 |
Jat001Dec 21, 2023 via iPhone
17
openclash 面板里有跳过大陆域名的选项,都不用写配置,点一下都懒得点吗
|
 |
18
@xgfan FakeIP 的设计看这里: https://www.rfc-editor.org/rfc/rfc3089#section-3
|
|
weeeiDec 21, 2023
19
Clash 是为了统一逻辑,对于 DIRECT 策略是也使用 FakeIP 逻辑,
|
 |
PrinceofInjDec 21, 2023
20
看了上面的对于 fakeip 的解释也是还完全不懂有何何处。延迟大?我不是机器人,哪怕一秒的延迟我都没有太大感觉。方便内网?反正内网网段也就那么几个,为了少写几行配置文件把所有的 DNS 都污染掉确定不是 sx 行为?本来还说如果哪天 clash 彻底禁止使用 redir host 后我就放弃的,结果还没等到那一天,clash 自己没了。
|
 |
qiyilaiDec 21, 2023
21
《徐霞客游记》番外篇-网络世界大冒险
|
 |
nothingistrueDec 21, 2023
22
@PrinceofInj #20 新型的代理,不是全局代理,它是运行在系统本身的 DNS 解析之后的。所谓的 fakeip 、fakedns ,其实并不是代理的组件,而是独立组件,它的目的是干掉系统本身的 DNS ,随后由代理软件全权负责从 DNS 到 TCP 连接的全部过程。
|
|
nothingistrueDec 21, 2023
23
@PrinceofInj 如果你不在意告诉 GFW “老子天天在上外网”,你大可以不用 fakedns
|
 |
devsworkDec 21, 2023
24
@nothingistrue #22 借楼问一下,如果我不想使用 fackIP ,我就想使用 redir 。
对于 clash ,他的上游改为 mosdns ,mosdns 作为整个本地网络中唯一的 DNS 服务器,在 mosdns 中开启缓存,并对国内的域名做分流:大陆白名单模式,凡是已知的大陆域名全部走 223.5.5.5 DoH ,凡是不在大陆域名白名单内的,全部通过代理隧道到 8.8.8.8 DoH 。 这样既能保证运营商不知道我的 DNS 请求解析哪些域名,而且因为有缓存,常见的网站又都会命中缓存(无论国内外),解析都是 0.x 毫秒完成。 我试过 leakdns 等网站,全部都是 8.8.8.8 ,没有大陆的解析记录。 这样做,会有 DNS 泄露吗?是不是就完全不需要 fackIP 模式了? |
 |
zuotunDec 22, 2023
25
198.18 并不是内网地址,至于原因前面都说清楚了。
|
 |
KarmylrDec 22, 2023
26
@PrinceofInj clash 早就彻底禁止使用 redir-host 了
|
|
PrinceofInjDec 22, 2023
27
@Karmylr 还是可以通过例外来继续使用。当时开发者说如果滥用例外太多,他会把例外功能直接取消掉。
|
 Select Language